ニコニコ情報漏洩の真相総まとめ!被害範囲と対策を徹底解説
2024年6月に発生した大規模サイバー攻撃は、日本のデジタルインフラとコンテンツ産業を根底から揺るがす未曾有の事態となりました。株式会社KADOKAWAおよび株式会社ドワンゴが展開する動画配信プラットフォーム「ニコニコ」を中心としたサービス群が長期停止に追い込まれ、25万人を超える規模の個人情報流出へと発展した事件は、2026年を迎えた現在も国内企業のセキュリティガバナンスにおける最大の教訓として語り継がれています。
「自分の一体どこまでの情報が漏れたのか」「クレジットカードは本当に無事だったのか」といった疑問や不安は、インフラ復旧後も根強く残っています。本稿では、一連の事件の構造的背景から実際の被害規模、ダークウェブへのデータ拡散の実態、そして現在ユーザー側が取るべき安全対策まで、公式発表データと客観的事実に基づいて徹底的に整理・検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2024年6月に発生したBlackSuitによるランサムウェア攻撃で、取引先・クリエイター・社員ら計25万人超の個人情報が流出したが、一般視聴者のクレジットカード情報は社内非保持のため漏洩なしと確定。
- 要点2:プライベートクラウドの仮想環境を掌握されたことで基幹システムが暗号化され、約2か月にわたるサービス全面停止と100億円規模の特別損失を計上する歴史的被害となった。
- 要点3:被害の沈静化後もフィッシング詐欺などの二次被害リスクは潜在しており、パスワードの使い回し解消や不審メールへの警戒が今なお必須の自衛策である。
【事件の全貌】KADOKAWAサイバー攻撃とドワンゴランサムウェア被害の時系列
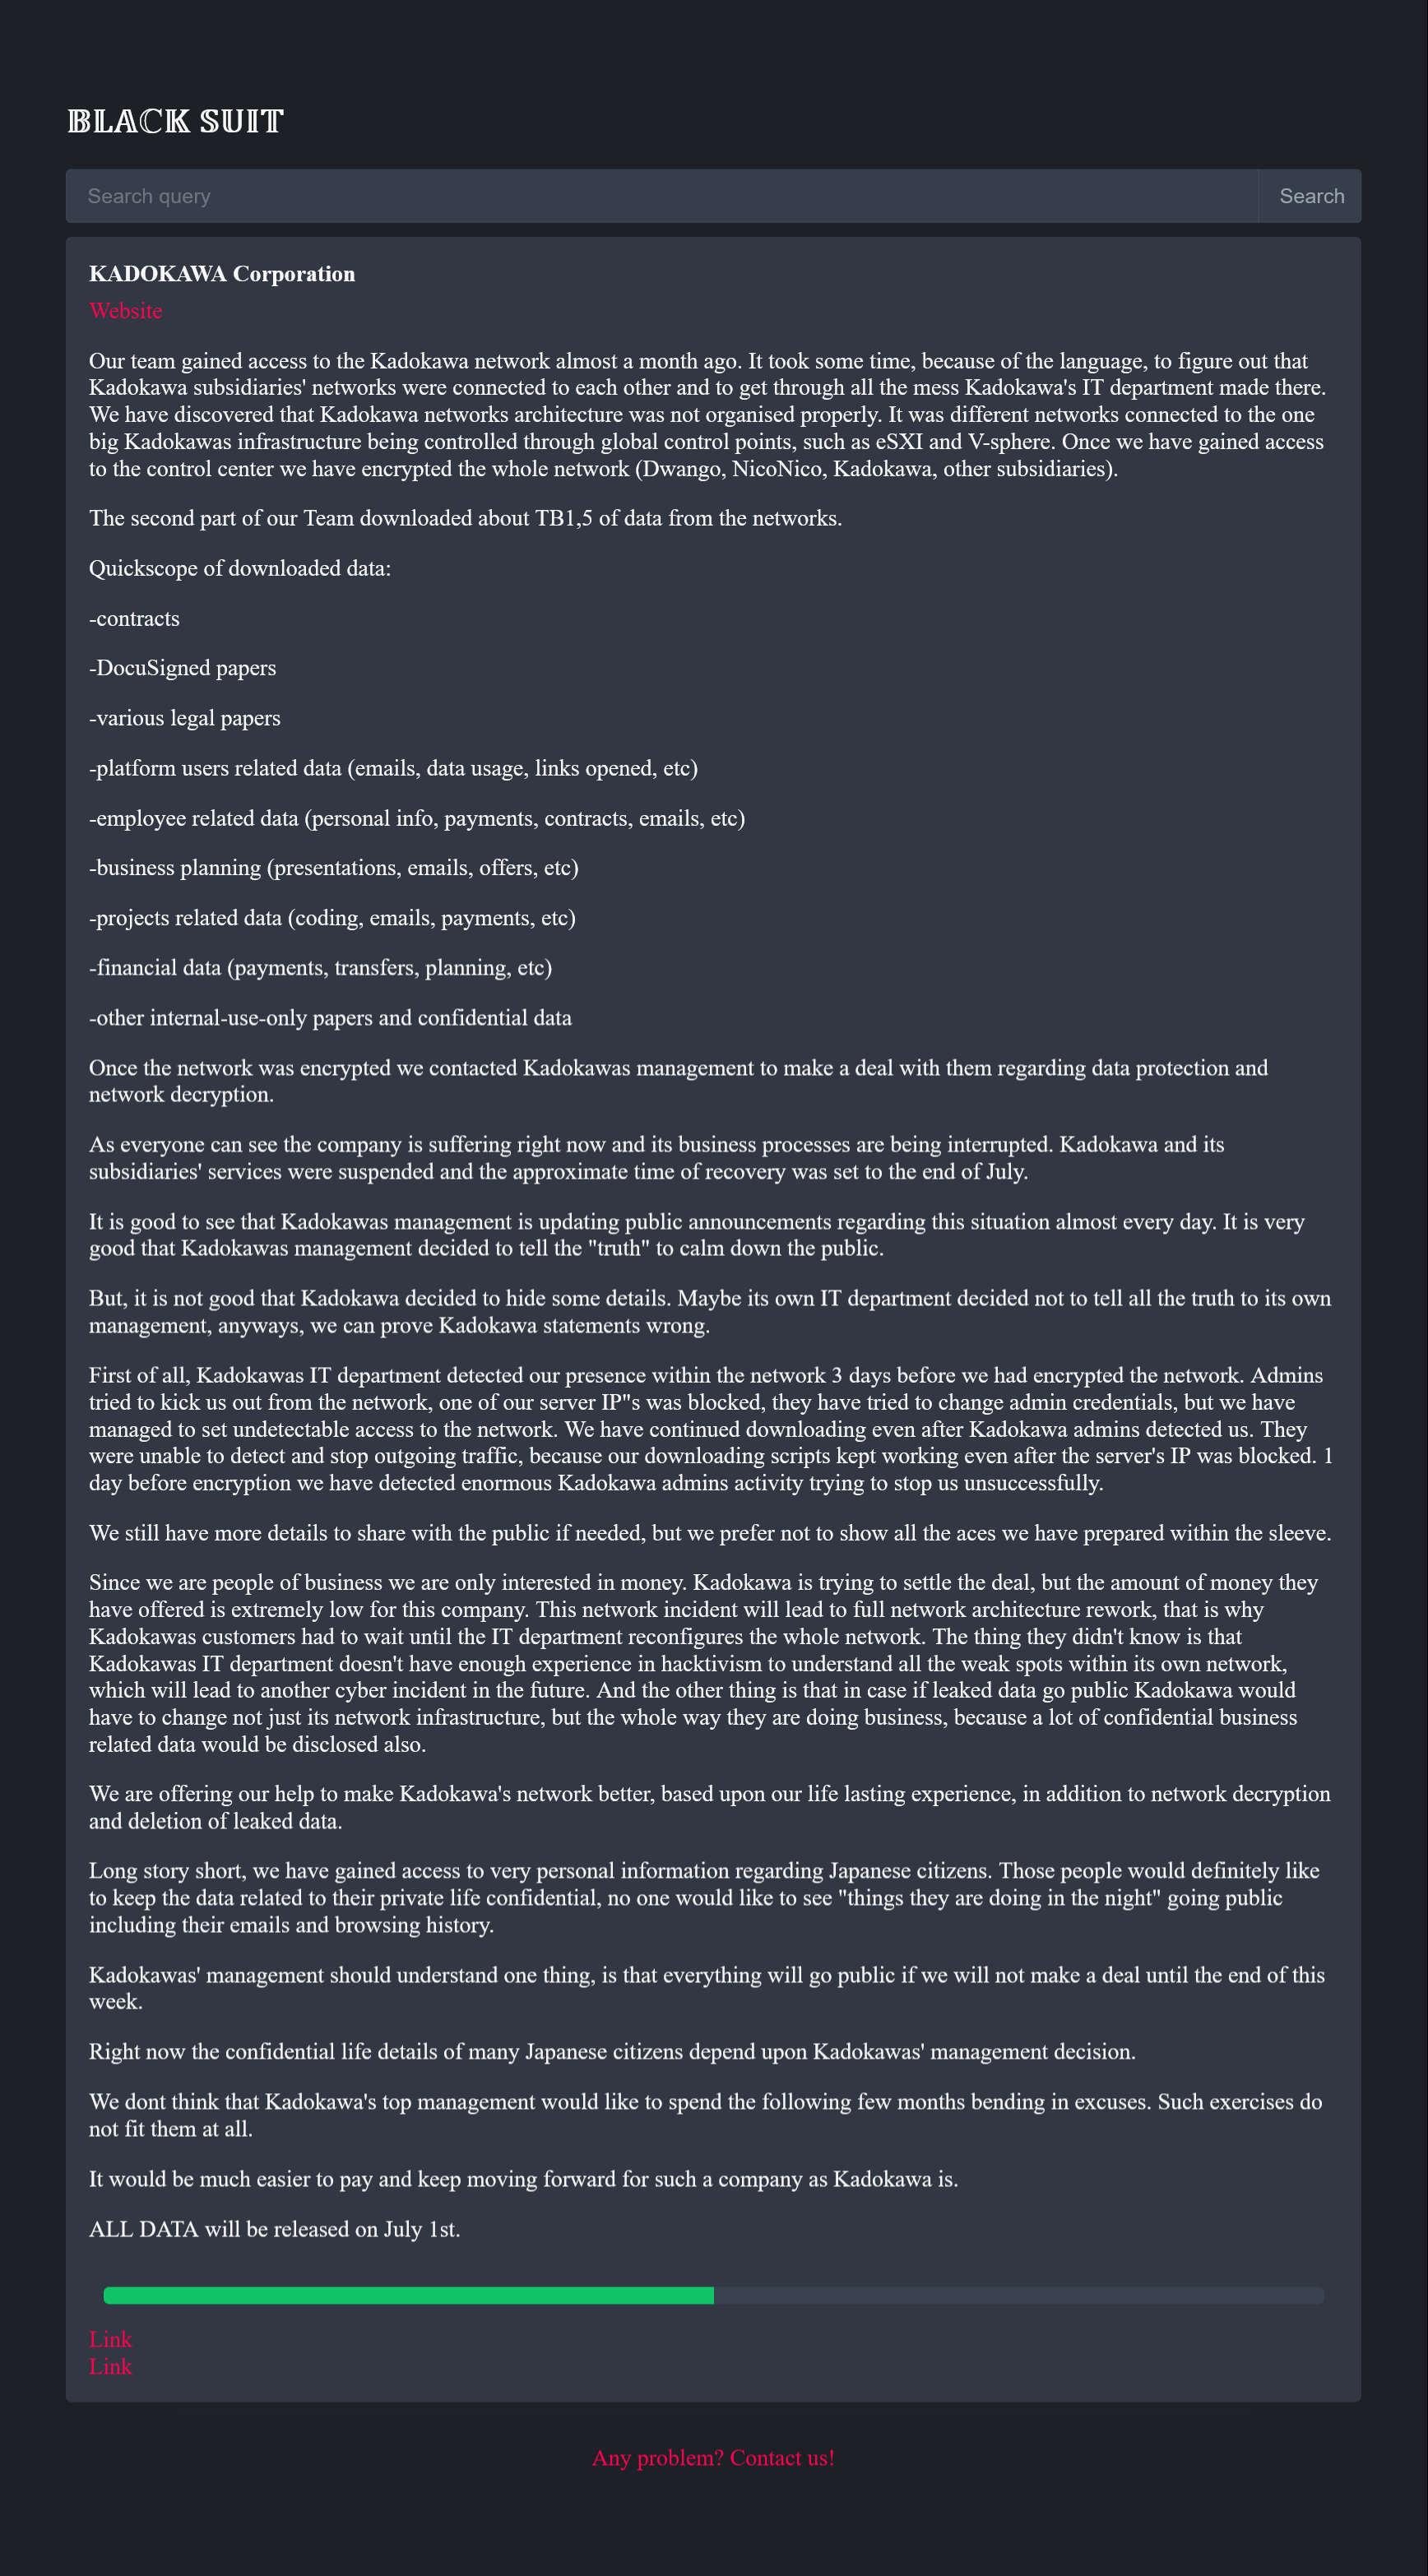
事態の発端は2024年6月8日未明でした。ドワンゴが管理するデータセンター内のサーバー群において急激なアクセス障害が検知され、事態を重く見た技術陣は即座に主要サーバーの物理的なネットワーク遮断を実施しました。調査の結果、ドワンゴランサムウェア被害は社内ネットワークの深部にまで及んでおり、仮想化環境基盤(プライベートクラウド)そのものが攻撃者の手によって暗号化されていたことが判明します。
攻撃を仕掛けたのは、ロシア系を中心とする国際的サイバー犯罪組織「BlackSuit(ブラックスーツ)」でした。彼らは二重恐喝(ダブルエクストーション)と呼ばれる手法を用い、システムの復旧と引き換えにする金銭要求だけでなく、窃取した内部データの破棄を条件とした身代金要求ハッカー集団として暗躍。要求に応じない姿勢を示したKADOKAWAグループに対し、予告通りにダークウェブ流出データとして段階的なファイル公開を強行しました。
ドワンゴの技術陣は外部セキュリティ専門機関とともに、感染拡大を防ぎながらゼロからのインフラ再構築を進めました。過去のバックアップデータを慎重に検証し、感染経路を完全排除した新環境への移行を進めた結果、2024年8月5日にようやく「ニコニコ動画(Re:仮)」などを経て本サービスが復旧を果たすという、極めて異例のニコニコ動画サービス再開経緯をたどることとなりました。

【被害規模の真実】ニコニコ個人情報流出範囲とクレジットカード情報の有無
ユーザーが最も懸念した論点は、どのような属性のデータが漏洩したのかという点です。KADOKAWAおよびドワンゴの公式発表補償内容に関する最終報告資料によると、漏洩が確認された対象は「社内関係者」「取引先」「一部クリエイター」が中心であり、一般会員の全件データが無制限に持ち出されたわけではありませんでした。
特に問い合わせが殺到したクレジットカード情報漏洩有無について、公式調査チームは「決済代行会社を通じたトークン決済システムを採用しており、社内サーバー内にカード番号や有効期限、セキュリティコードを一切保持していないため、カード情報の流出は発生していない」と明確に否定しました。
| 対象カテゴリー | 流出が確認された主な情報 | 影響規模・件数 | 編集部のリスク分析・見解 |
|---|---|---|---|
| 一般視聴ユーザー | アカウント情報の一部、登録メールアドレス(パスワード自体の平文流出は確認されず) | 限定的(個別通知対象外が多数) | クレジットカードや決済直結の流出は回避されたが、スパムメールの標的化リスクは残存。 |
| クリエイター・実況者 | 契約書面、本名、振込先口座番号、支払調書情報 | 約数十万人規模の関連データ内 | 活動名と本名の紐付けによるプライバシー侵害被害が深刻化。個別補償・相談窓口が設置。 |
| 従業員・グループ関係者 | 社員証データ、顔写真、健康診断結果、人事評価、マイナンバー等 | 約25万4,000件(取引先・元社員含む) | 極めてセンシティブな個人特定情報が含まれ、グループ全体で法的手続きや個別の謝罪・支援が実施。 |
| 財務・経営基盤 | システム復旧費用、調査費用、売上逸失利益 | 角川ドワンゴ特別損失として100億円超を計上 | 日本国内の企業インフラ侵害としては過去最大規模の財政的打撃を記録。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
インシデント発生直後からSNSや掲示板では、サービス停止そのものへの悲鳴と個人情報流出への懸念が入り混じった膨大な反響が巻き起こりました。当時のニコニコ情報漏洩ネットの反応を検証すると、ユーザー層によって受容のされ方に大きな乖離があったことが浮き彫りになります。
一般の動画視聴者層からは「古くからのネット文化の灯が消えてしまうのではないか」「プレミアム会員費の扱いはどうなるのか」といったコンテンツプラットフォームとしての存続を案じる声が多く寄せられました。一方、収益化プログラムに参加していたボカロPや動画投稿者、生配信者などのクリエイター層からは「本名や銀行口座が流出したのではないか」「身バレによって実生活に支障が出る」という切実な悲鳴が上がりました。
報道各社の取材や個人の告白手記において、あるクリエイターは「長年ネット上で築き上げてきたキャラクターと実生活のプライバシーが、一瞬でダークウェブ上に晒される恐怖に怯えた」と当時の心境を語っています。さらに、流出データを興味本位で拡散するSNSアカウントに対して公式側が法的措置(発信者情報開示請求)を辞さない姿勢を打ち出したことで、二次加害に対するネットコミュニティの自浄意識が問われる局面も見られました。
一般に知られていない盲点とネットの誤解
事件に関して、インターネット上では今なお事実と異なる誤認が散見されます。代表的な誤解が「ニコニコ動画に登録していた全員のパスワードがそのまま流出した」という説です。ドワンゴはアカウント認証基盤においてソルト付きハッシュ化処理を実施していたため、平文(文字列そのまま)でのパスワード流出は確認されていません。
もう一つの盲点は、外部流出確認方法に関するリテラシーの欠如です。流出の有無を確かめたいあまり、攻撃者が設置したとされる非公式サイトや、ダークウェブのミラーサイトを名乗る不審なチェッカーサイトにメールアドレスを入力してしまう二次被害が多発しました。公式が案内していない非正規の照会サービスに自身の情報を入力する行為は、攻撃者に有効な連絡先を追加提供するだけの危険な行為です。
・「ニコニコ登録者全員のカード情報が漏れた」 ➡ 【誤り】 カード情報は非保持のため漏洩なし。
・「ログインパスワードが丸見えの状態で公開された」 ➡ 【誤り】 ハッシュ化により保護されており、平文流出は否定。
・「ダークウェブ検索サイトで流出確認ができる」 ➡ 【危険】 新たな詐欺・マルウェア感染の温床となるため絶対にアクセスしてはならない。
【プロの結論】企業ガバナンスと組織防衛から見出すべき教訓
本件を情報セキュリティと組織社会学の観点から分析すると、単なる「技術的脆弱性の問題」にとどまらず、巨大化した組織における「アカウント管理の盲点」が根本原因であったことが分かります。近年の標的型攻撃では、海外子会社や業務委託先の端末、あるいはリモートワーク用のVPN機器など、グループ内で最も警備の手薄な「境界線(ペリメーター)」が突破口に選ばれます。
攻撃者は一度内部侵入に成功すると、組織内のドメイン管理者権限を奪取し、バックアップサーバーを含めた全資産を一網打尽にします。日本企業に長年根付いてきた「社内ネットワークの内側は安全である」という境界型防御の思想は完全に破綻しました。アクセスを常に疑い、最小権限のみを付与する「ゼロトラスト」の原則を組織の隅々まで徹底できるかどうかが、現代のデジタル社会で生き残る唯一の境界線となります。
【今すぐできる自衛術】ユーザーが取るべきパスワード変更と安全対策
インシデントの沈静化以降も、一度流出した可能性のあるメールアドレスや登録情報は、巧妙な標的型攻撃に再利用され続けています。被害を完全に未然防止するため、すべてのユーザーは以下の安全対策を徹底する必要があります。
最優先すべきは、パスワード変更安全対策の実践です。ニコニコ動画で使用していたパスワードと同じ文字列を、Amazon、Google、楽天、各種金融機関などで使い回している場合、攻撃者によるリスト型アカウントハッキングの標的となります。パスワード管理アプリなどを活用し、サービスごとに完全に独立した強固な文字列を生成・設定することが不可欠です。
また、二段階認証(2FA / 多要素認証)の全サービスへの導入、ドワンゴや大手通販サイトを装った「アカウント再設定のご案内」「未納料金のお知らせ」といったフィッシング詐欺メールへの警戒を緩めない姿勢が求められます。

【ニコニコ 情報 漏洩 まとめ】に関するよくある質問(FAQ)
Q1:一般の無料会員やプレミアム会員も、クレジットカードの再発行手続きは必要ですか?
A1:必要ありません。ドワンゴおよびKADOKAWAは決済代行会社を利用しており、社内サーバーにクレジットカード番号を保持していなかったため、カード情報の流出は一切確認されていません。明細に不審な請求がない限り、カードの停止・再発行は不要です。
Q2:自分の個人情報が流出したかどうかを公式に確認する方法はありますか?
A2:公式にデータ流出が確認された関係者(クリエイター、取引先、従業員等)に対しては、KADOKAWAグループより個別に書面やメールでの通知が行われています。一般会員で個別通知が届いていない場合、高リスクな特定情報の流出対象には含まれていません。
Q3:事件から時間が経った現在、新しくアカウントを作っても安全性に問題はありませんか?
A3:安全性は大幅に強化されています。サービス再開にあたり、ドワンゴはすべての基盤サーバーを再構築し、外部の高度セキュリティ監視機関と連携したゼロトラストアーキテクチャを導入しています。ただし、利用時にはパスワードの独自設定と二段階認証の有効化を必ず行ってください。
まとめ:今後の動向と失敗しないための判断基準
ニコニコを中心とした一連の大規模サイバー攻撃は、日本のウェブカルチャーと巨大メディア企業に過去最大の試練を与えました。しかし同時に、日本国内の全企業とインターネットユーザーに対して、デジタル資産の脆弱性と自衛の重要性を再認識させる歴史的契機ともなりました。
インフラが強固に再建された今日においても、サイバー犯罪集団の手口は日々巧妙化しています。サービス側のセキュリティ刷新を信頼しつつも、「認証情報は使い回さない」「不審な接触には反応しない」という基本行動を個々人が実践し続けることが、デジタル社会を安全に生き抜くための最も確実な防壁です。 (出典: ニコニコ 情報 漏洩 まとめ(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
